


De anatomie van de hack: Geen ingewikkelde IT-aanval
Hoewel de impact gigantisch is, was de gebruikte techniek verrassend eenvoudig:
Directe internetverbinding: De koelinstallaties waren via besturingseenheden verbonden met het internet om monitoren en onderhoud vanop afstand mogelijk te maken.
Eenvoudig te vinden via zoekmachines: Criminelen gebruiken gespecialiseerde zoekmachines die slimme apparaten (IoT/OT) op het internet in kaart brengen. Uit onderzoek bleek dat er wereldwijd duizenden van dit specifieke type koelcontrollers direct aan het internet gekoppeld stonden.
Bekende kwetsbaarheden & verouderde software: De beveiligingslekken in de software waren al langer gekend, maar omdat updates handmatig (vaak via een fysieke USB-stick op locatie) moesten worden uitgevoerd, waren veel systemen nooit gepatcht.
Het incident bewijst dat hackers niet langer alleen via een klassieke phishing-mail naar uw laptops of servers zoeken, maar actief scannen naar “slimme” randapparatuur: van koelcellen, HVAC-klimaatbeheersing en slimme meters tot slagbomen, IP-camera’s en netwerkprinters.
Drie lessen voor Belgische KMO’s, industrie en overheden
Organisaties verbinden steeds meer apparaten met het netwerk onder het motto van efficiëntie en monitoring vanop afstand. Maar de balans tussen gebruiksgemak en veiligheidsrisico’s is vaak zoek.
On IT Corp & Gov adviseert organisaties om de volgende drie pijlers direct door te lichten:
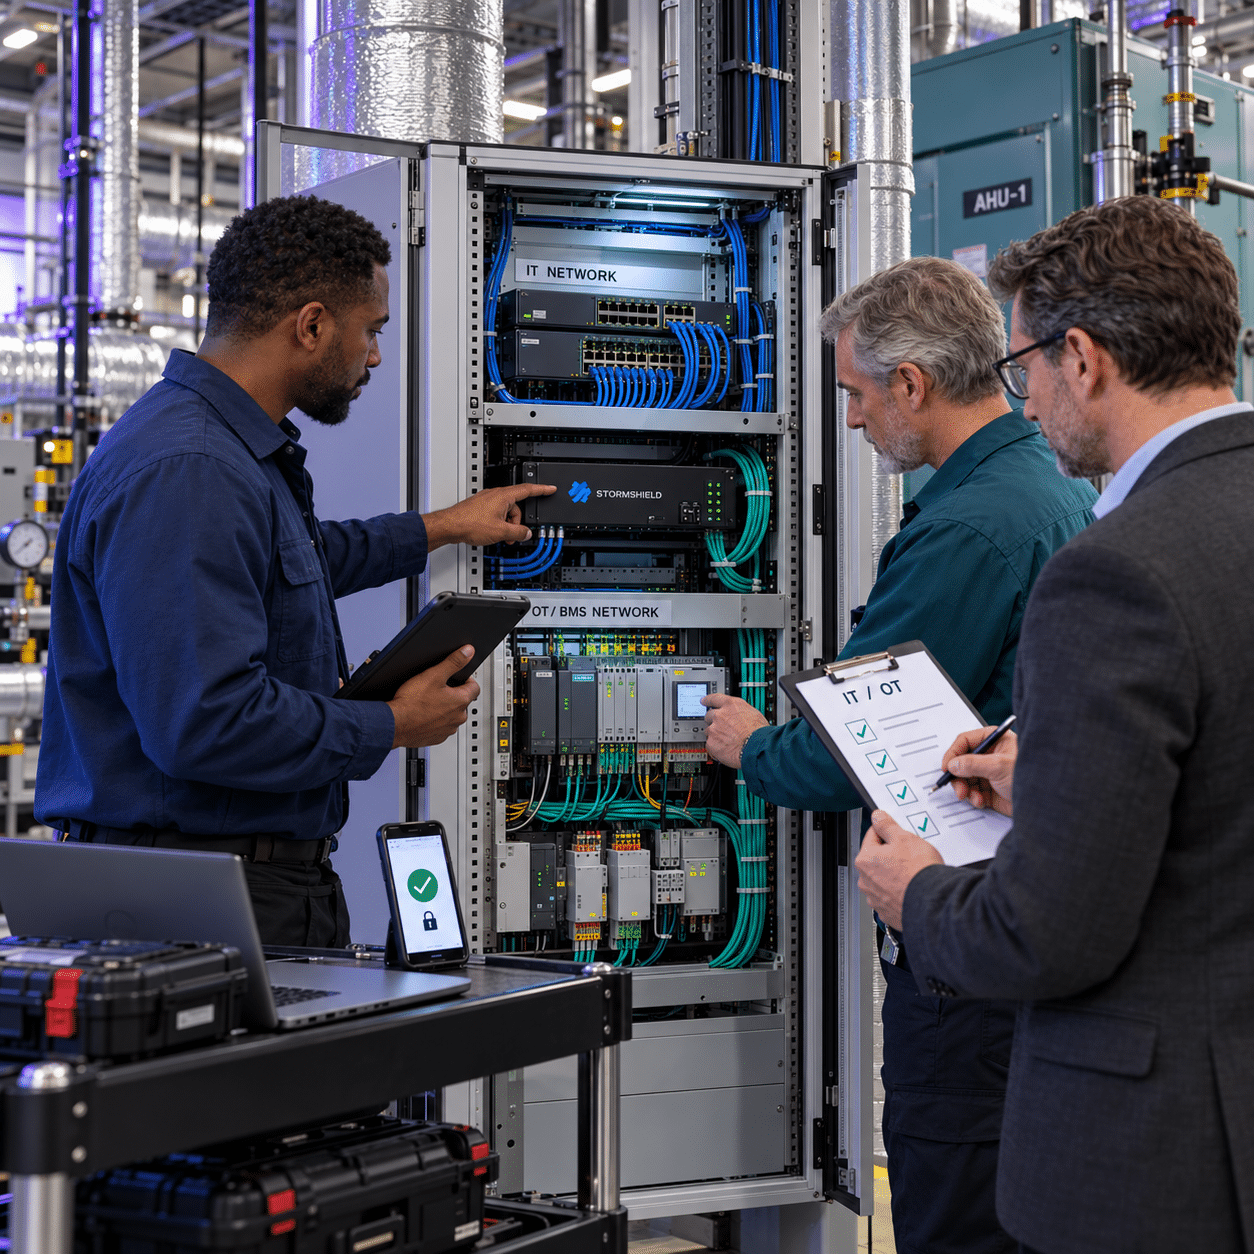
1. Zorg voor strikte IT/OT-segmentatie
Operationele Technologie (OT) – zoals gebouwbeheer, productielijnen, fysieke toegangssystemen en IoT – mag nooit rechtstreeks in verbinding staan met het openbare internet of uw gewone kantoornetwerk.
Door gebruik te maken van Next-Generation Firewalls (zoals Stormshield, dat specifiek is gecertificeerd voor industriële en OT-omgevingen) worden kantoornetwerken en operationele netwerken strikt van elkaar geïsoleerd. Mocht een extern apparaat toch gecompromitteerd worden, dan kan de schade zich nooit verspreiden.
2. Evalueer de noodzaak van een ‘Airgap’ of veilige VPN
Vraag uzelf bij elk apparaat af: Moet dit toestel echt rechtstreeks vanaf het internet bereikbaar zijn?
Is beheer vanop afstand toch noodzakelijk voor leveranciers of technici? Laat hen dan uitsluitend binnen via een beveiligde, versleutelde VPN-verbinding met Multi-Factor Authenticatie (MFA), in plaats van het apparaat rechtstreeks een publiek IP-adres te geven. In sommige kritieke gevallen is een volledige fysieke scheiding van het internet (een airgap) nog steeds de veiligste keuze.
3. Neem OT mee in uw NIS2- en CyFun-beleid
De Europese NIS2-richtlijn verplicht organisaties om de continuïteit van hun diensten aan te tonen. Dit stopt niet bij uw e-mail of ERP-pakket. Een NIS2-audit kijkt naar uw gehele keten, inclusief de apparatuur die uw fysieke gebouwen en processen aanstuurt. Het niet-patchen van bekende lekken in gebouwbeheer wordt bij een audit direct aangemerkt als een kritiek risico.
Hoe On IT Corp & Gov uw OT- en netwerkarchitectuur beveiligt
Het incident in Frankrijk toont aan dat fysieke schade door een cyberaanval geen Hollywood-scenario meer is, maar de dagelijkse werkelijkheid.
On IT Corp & Gov helpt organisaties en overheden bij het in kaart brengen en dichttimmeren van hun volledige infrastructuur:
Netwerkaudit & Inventarisatie: We brengen al uw verbonden apparaten (IT, OT, IoT en randapparatuur) overzichtelijk in kaart.
Segmentatie & Firewalling: We scheiden uw bedrijfskritieke IT van uw gebouwbeheer en operationele systemen via Next-Gen Firewalls van Fortinet, Palo Alto Networks of Stormshield.
Proactief Patch- & Beheerbeleid: Wij zorgen dat kwetsbaarheden in uw netwerk tijdig worden opgemerkt en gedicht.
Wilt u voorkomen dat onbeveiligde apparatuur de continuïteit van uw organisatie in gevaar brengt?