


Wat is Identity & Access Management (IAM)?
Identity Management is het gestructureerd beheren van digitale identiteiten en de daarbij horende gebruikerrechten binnen uw organisatie. Het geeft een centraal antwoord op drie kritieke vragen:
Wie is de gebruiker die toegang vraagt? Heeft deze gebruiker de juiste rechten voor deze specifieke data of applicatie? Is het apparaat waarmee wordt ingelogd veilig en vertrouwd?
Door IAM centraal in te richten, voorkomt u dat medewerkers wildgroei aan inloggegevens creëren of dat oud-medewerkers ongemerkt toegang behouden tot gevoelige bedrijfs- of burgergegevens.
De pijlers van een modern Identity-beleid binnen Corp & Gov
Een solide Identity-architectuur rust op vier technische bouwstenen:
* Multi-Factor Authenticatie (MFA) Een gebruikersnaam en wachtwoord alleen bieden vandaag geen toereikende bescherming meer tegen phishing of cyberaanvallen. MFA verplicht een tweede controle (zoals een pushmelding via een authenticator-app op een beveiligde smartphone) bij elke inlogpoging.
* Single Sign-On (SSO) Veiligheid mag de productiviteit niet in de weg staan. Met Single Sign-On logt een medewerker eenmalig veilig in op zijn centrale profiel, waarna hij direct toegang krijgt tot al zijn goedgekeurde applicaties, cloud-omgevingen en documentenstromen.
* Role-Based Access Control (RBAC) & Least Privilege Medewerkers krijgen op basis van hun specifieke functie uitsluitend toegang tot de bestanden en netwerksegmenten die noodzakelijk zijn voor hun dagelijks werk. Een HR-medewerker heeft geen toegang tot de broncode of financiële servers, en een externe consultant krijgt enkel toegang tot zijn specifieke projectmap.
* Integratie met Document- & Printomgevingen Identity stopt niet bij het beeldscherm. Binnen een Corp & Gov omgeving maakt het printnetwerk integraal deel uit van het IAM-beleid. Via Secure Release (Follow-Me Printing) identificeert de gebruiker zich aan het Ricoh-apparaat met een badge of PIN-code. Pas op dat moment worden gevoelige afdrukken vrijgegeven.
Waarom Identity Management onmisbaar is voor NIS2 en CyFun
Nieuwe wetgeving en beveiligingsnormen zoals NIS2 en Cyber Fundamentals stellen strikte eisen aan identiteitsbeheer en toegangscontroles:
Verplichte MFA: Onbeveiligde inlogmethoden worden bij audits direct als kritiek risico aangemerkt. Traceerbaarheid en Auditing: Bij een eventueel incident moet exact aangetoond kunnen worden wie op welk moment toegang heeft gehad tot specifieke systemen. Ketenbeveiliging: Externe leveranciers en partners die verbinden met uw netwerk moeten onderworpen worden aan hetzelfde strikte identiteitsbeheer als uw eigen personeel.
Stappenplan: Zo richt On IT Corp & Gov uw Identity Management in
Het opzetten van een toekomstbestendige Identity-structuur verloopt in duidelijke stappen:
Stap 1. Inventarisatie van Identiteiten: Het in kaart brengen van alle actieve accounts, licenties, rollen en toegangsniveaus binnen uw huidige omgeving.
Stap 2. Centralisatie via Cloud Identity: Het consolideren van inloggegevens naar een centrale, beveiligde Identity Provider (zoals Microsoft Entra ID).
Stap 3. Uitrol van MFA & Conditional Access: Het instellen van slimme toegangsregels (bijvoorbeeld: inloggen vanaf een onbekende locatie vereist extra verificatie).
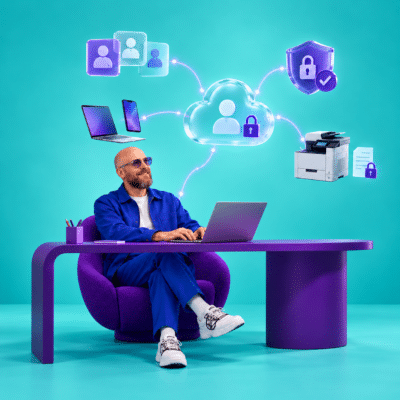
Stap 4. Koppeling met Werkplekken en Randapparatuur: Het doortrekken van het identiteitsbeheer naar laptops, mobiele apparaten en de Ricoh-documentenstromen.
Partner in Identity, Beveiliging en Infrastructuur
Een waterdicht Identity Management beleid beschermt uw data, vereenvoudigt het werk van uw medewerkers en garandeert dat u voldoet aan de geldende wetgeving. On IT Corp & Gov helpt organisaties en overheden bij het ontwerpen, implementeren en beheren van een veilige identiteitsarchitectuur.
Wilt u de inlogbeveiliging en toegangsstructuur van uw organisatie doorlichten? Onze IT-architecten staan klaar voor een vrijblijvende analyse van uw huidige IAM-inrichting.