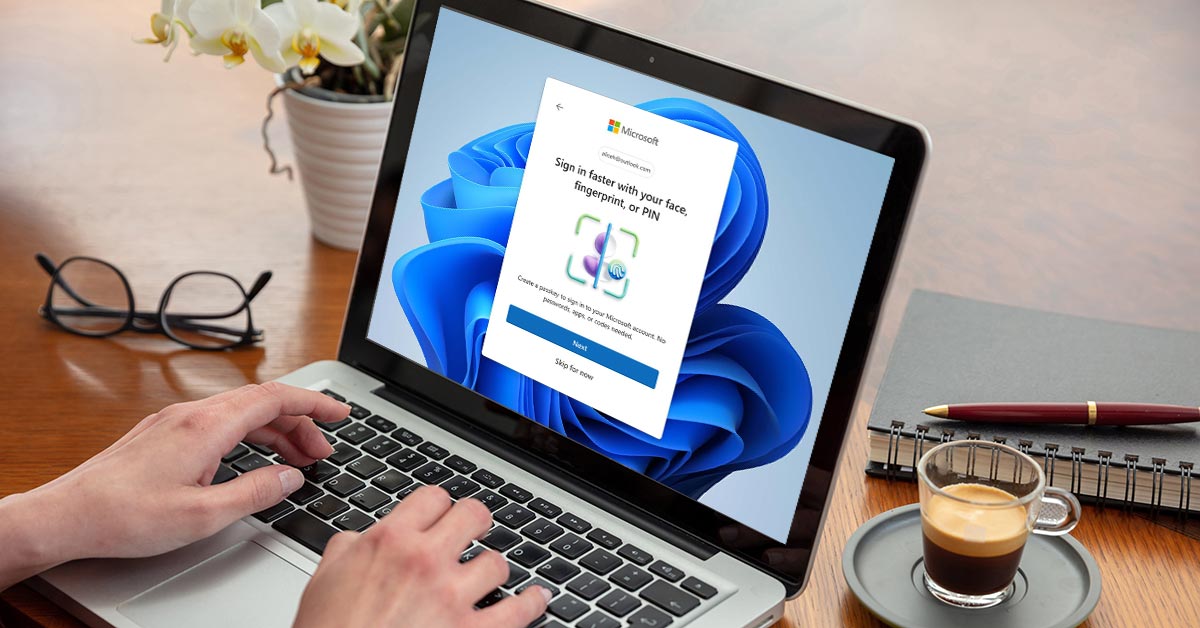
Microsoft zet een volgende stap in de overgang naar veiligere aanmeldmethodes. Organisaties die vandaag nog gebruikmaken van SMS of telefonische oproepen voor multifactor-authenticatie (MFA), doen er goed aan om hun omgeving tijdig te controleren.
Vanaf september 2026 zullen gebruikers steeds vaker richting passkeys gestuurd worden en vanaf februari 2027 stopt Microsoft volledig met het zelf aanbieden van SMS- en voice-authenticatie binnen Microsoft Entra ID.
Wat betekent dit concreet voor jouw organisatie? En welke acties neem je best vandaag al?
Wat verandert er precies?
Microsoft wil organisaties versneld laten overstappen naar phishing-resistente authenticatiemethodes zoals passkeys en Windows Hello for Business. Daarom worden passkeys vanaf 1 september 2026 de standaard aanmeldervaring voor gebruikers die vandaag nog SMS of telefonische verificatie gebruiken. Gebruikers zullen tijdens het aanmelden actief aangemoedigd worden om een passkey te registreren.
De grootste wijziging volgt op 1 februari 2027. Vanaf dat moment stopt Microsoft met het leveren van SMS-berichten en telefonische oproepen als ingebouwde MFA-methode binnen Entra ID. Organisaties die deze methodes toch willen blijven gebruiken, zullen hiervoor zelf een externe telecomprovider moeten configureren.
Wat is een passkey?
Een passkey is een moderne en veel veiligere manier om in te loggen dan een wachtwoord of een code via sms. In plaats van een wachtwoord te onthouden, gebruik je iets dat je al dagelijks gebruikt: je vingerafdruk, gezichtsherkenning of de pincode van je smartphone, laptop of tablet.
Voor de gebruiker voelt dat erg vertrouwd aan. Je ontgrendelt als het ware je account op dezelfde manier als je vandaag je toestel ontgrendelt.
Passkeys zijn niet alleen eenvoudiger in gebruik, maar bieden ook een hogere bescherming tegen phishing en andere vormen van identiteitsfraude dan traditionele authenticatiemethodes.
Waarom neemt Microsoft afscheid van SMS?
SMS-authenticatie was jarenlang een populaire MFA-methode, maar biedt vandaag onvoldoende bescherming tegen moderne cyberdreigingen. Daarom zet Microsoft volop in op phishing-resistente alternatieven zoals passkeys, Windows Hello for Business en FIDO2-beveiligingssleutels.
Welke gebruikers worden getroffen?
Niet elke gebruiker zal de impact meteen voelen.
Gebruikers die vandaag al werken met:
- Microsoft Authenticator
- Passkeys
- Windows Hello for Business
- FIDO2-beveiligingssleutels
kunnen deze methodes gewoon blijven gebruiken. Voor hen verandert er weinig.
De aandacht gaat vooral naar gebruikers die nog uitsluitend afhankelijk zijn van:
- SMS-verificatie
- Telefonische oproepen voor MFA
Voor deze groep is een migratie noodzakelijk om toekomstige aanmeldproblemen te vermijden.
Wat kan je nu al doen?
Met de eerste wijzigingen die al vanaf 1 september 2026 ingaan, is dit het moment om jouw authenticatiestrategie onder de loep te nemen.
- Controleer welke gebruikers nog SMS of telefonische MFA gebruiken.
- Breng alternatieve authenticatiemethodes in kaart.
- Bereid een migratie naar passkeys of andere phishing-resistente authenticatiemethodes voor.
- Informeer gebruikers tijdig over de komende veranderingen.
Een goede voorbereiding voorkomt verrassingen en zorgt voor een vlotte overgang naar de nieuwe standaard.
Wat betekent dit voor jouw organisatie?
Voor veel organisaties is dit meer dan een technische wijziging. Authenticatie is immers een cruciaal onderdeel van jouw beveiligingsstrategie.
De overstap naar passkeys biedt niet alleen meer veiligheid, maar zorgt ook voor een gebruiksvriendelijkere aanmeldervaring. Gebruikers hoeven minder codes over te typen en kunnen sneller en veiliger toegang krijgen tot hun bedrijfsapplicaties.
Tegelijk vraagt deze overgang ook de nodige voorbereiding, communicatie en begeleiding. Zeker in omgevingen waar SMS-authenticatie nog breed wordt gebruikt, is een duidelijke aanpak essentieel.
Klaar voor de volgende stap?
Weet je niet zeker welke authenticatiemethodes vandaag binnen jouw organisatie gebruikt worden? Of wil je weten hoe je gebruikers vlot kan migreren naar passkeys?
Neem contact op met On IT. Samen bekijken we hoe jouw Microsoft-omgeving optimaal voorbereid kan worden op deze belangrijke verandering.
Contacteer ons of laat je gegevens achter.
"*" geeft vereiste velden aan