


Wat er gebeurde
FOD Financiën (28 oktober). De overheidsdienst haalde MyMinfin en andere digitale diensten uit voorzorg offline. Volgens de dienst gebeurde de aanval in de nacht van 27 op 28 oktober en werd ze binnen enkele uren ontdekt. Getroffen aangiften kregen uitstel, en het Centrum voor Cybersecurity België en de federale politie werden ingeschakeld.
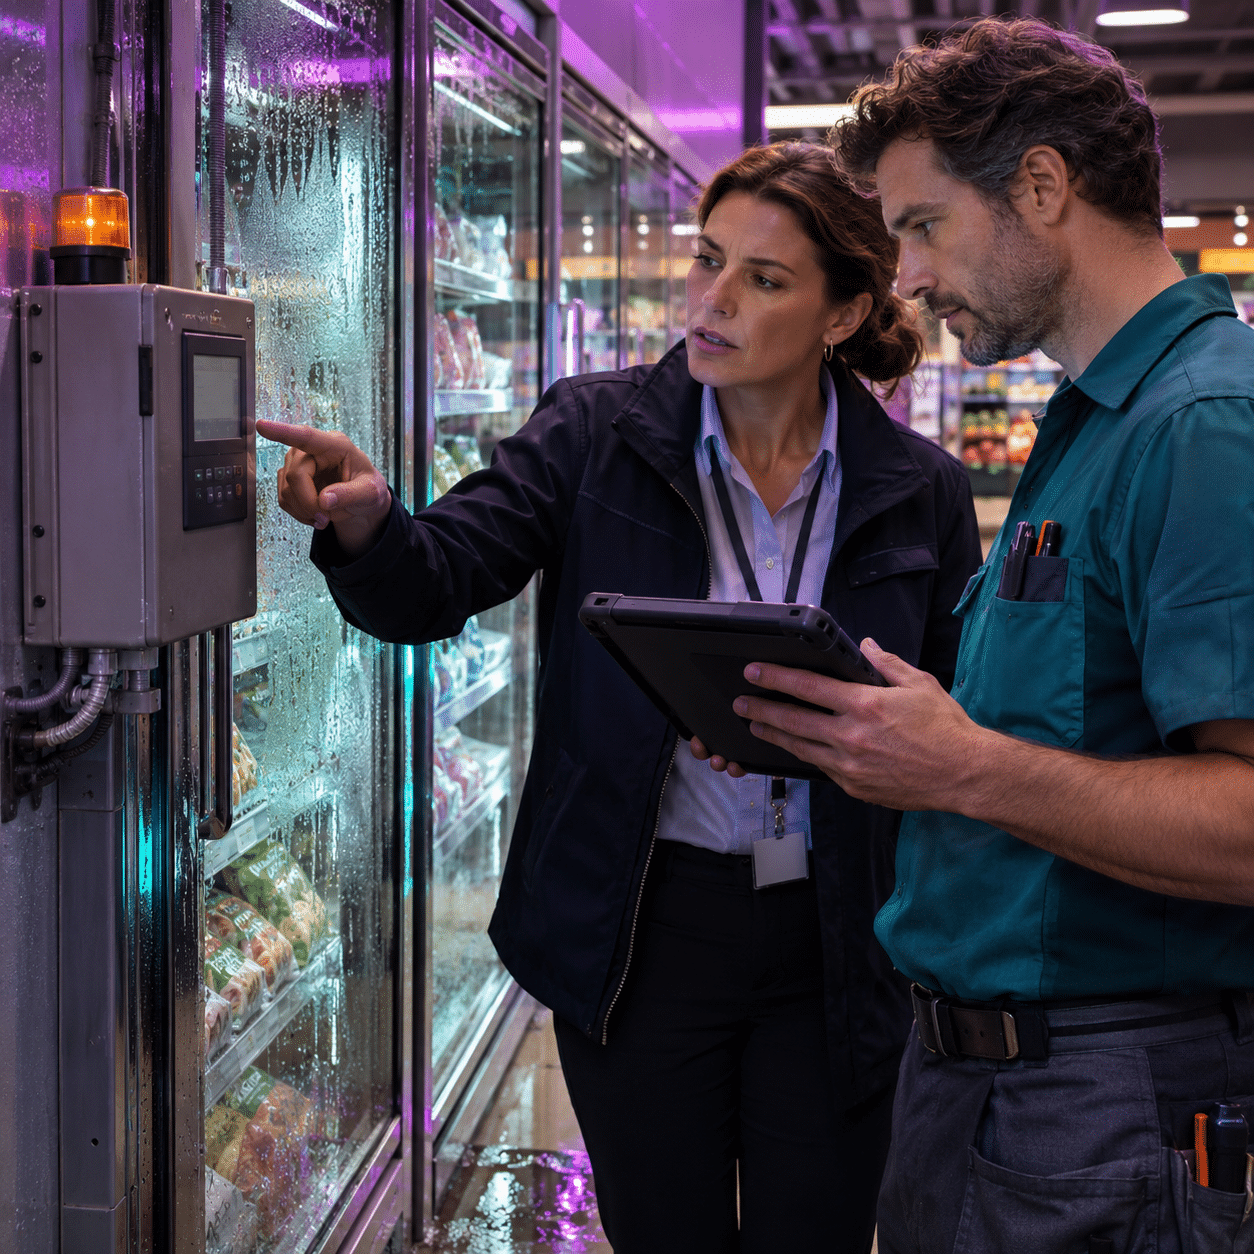
Supermarktkoelingen (1-2 november). Volgens de VRT waren zo’n 40 Delhaize-winkels, 15 Carrefour-winkels en een vijftal zelfstandige Spar-winkels getroffen. De temperatuur in koelingen en diepvriezers liep op tot 15 graden. Carrefour bevestigde dat het om een cyberaanval ging. Volgens ASIS Security Management ging het in minder dan een maand om aanvallen op supermarktketens in minstens zes Europese landen, in België ook bij Colruyt en De Laet & Van Haver. Experts wijzen op gelijkenissen met een aanval in Frankrijk enkele weken eerder. Wie erachter zit, is op dit moment niet bevestigd.
Franse bloedbank (1-2 november). De Franse nationale bloeddienst EFS meldde dat een aanval op een leverancier van koelapparatuur de koelruimtes van drie van zijn sites trof. Daar liggen plasma en stalen opgeslagen. Volgens de EFS was er geen impact op patiënten en gingen er geen bloedproducten verloren, omdat alarmen de wijziging op tijd opmerkten. Franse media meldden dat de temperatuurinstellingen opgetrokken werden tot extreme waarden. De Franse cyberveiligheidsdienst ANSSI en het ministerie van Volksgezondheid onderzoeken het incident. Of het verband houdt met de aanvallen op de supermarkten, is niet bevestigd.
Pluxee België (2-4 november). Het bedrijf achter maaltijd- en ecocheques stelde op maandag 2 november schadelijke activiteit vast op een van zijn servers en verwittigde zijn kaarthouders op 4 november. Onbevoegden kregen mogelijk toegang tot namen, e-mailadressen en telefoonnummers. Pluxee zegt de getroffen systemen snel te hebben beveiligd en tot nu toe geen problemen met het betalingssysteem of verdachte transacties te hebben vastgesteld. Kaarthouders worden gewaarschuwd voor phishing. Hoeveel gebruikers getroffen zijn, is niet bekendgemaakt.
De cijfers. Volgens Check Point Research kreeg een organisatie in de Benelux in het derde kwartaal van 2026 gemiddeld 1.696 cyberaanvallen per week te verwerken. Dat is 28 procent meer dan een jaar eerder en het hoogste niveau in een jaar.
Wat deze aanvallen gemeen hebben
1. De zwakke schakel zit vaak buiten uw eigen muren. Koelsystemen worden vaak op afstand mee beheerd door leveranciers, voor onderhoud en updates. Experts wijzen erop dat de kans groot is dat een gekraakt beheersaccount bij zo’n leverancier voor heel wat klanten tegelijk gevolgen heeft. Wie met externe partners of afstandsbeheer werkt, moet die toegangen kennen en controleren. Is uw OT voldoende beschermd?
2. Snel ontdekken en isoleren maakt het verschil. De FOD Financiën ontdekte de aanval binnen enkele uren en nam diensten offline om de schade te beperken. Dat lukt alleen met goede monitoring en een duidelijk draaiboek.
3. De impact is operationeel, niet alleen digitaal. Weggegooide voeding, lege rekken, uitgestelde aangiften: een aanval raakt de werking van uw organisatie, niet alleen uw data, om nog maar te zwijgen over uw reputatieschade.
4. Niemand is te klein of te groot. Als organisaties met eigen IT-teams en grote budgetten getroffen worden, geldt dat zeker voor lokale besturen, scholen en kmo’s.
Vijf vragen om uw organisatie vandaag te testen
- Welke leveranciers hebben afstandstoegang tot onze systemen, en wie controleert die?
- Is multifactorauthenticatie verplicht voor alle beheeraccounts?
- Hoe snel merken we een verdachte login op, en wie handelt dan?
- Weten we welke systemen we offline moeten kunnen halen zonder dat de werking stilvalt?
- Hebben we een back-up die bestand is tegen een aanval (immutable), en hebben we het herstel ook getest?
Twijfelt u bij een van die vragen? Dan bent u zeker niet de enige.
Ook NIS2 , Cyfun en ISO27001 vragen organisaties om hun risico’s in kaart te brengen, inclusief die van de toeleveringsketen.
Hoe On IT Corp & Gov u daarbij helpt
On IT Corp & Gov is de ICT-partner voor bedrijven en lokale besturen, met centrale ondersteuning en lokale aanwezigheid via meer dan 15 kantoren in België. Onze organisatie is ISO/IEC 27001:2022-gecertificeerd. Bij elke les uit dit artikel hoort een concreet antwoord:
- Wie heeft toegang tot uw systemen? Met identity-oplossingen, NAC-oplossingen en een correct afgestelde firewall bepaalt u wie en wat uw netwerk op mag, ook leveranciers.
- Hoe merkt u een aanval snel op? Onze managed services staan voor proactieve monitoring, zodat afwijkingen sneller opvallen en iemand meteen kan ingrijpen.
- Kan u herstellen als het misgaat? Lees ook onze blog over ransomware-proof back-up en ontdek onze storage-oplossingen.
- Voldoet u aan de regels? Wij begeleiden u bij NIS2 , ISO27001 en het Belgische CyFun-raamwerk.
- Waar begint u? Een audit geeft u een objectief beeld van uw situatie, en onze trusted advisors vertalen dat naar een haalbaar stappenplan.
Vraag uw gratis IT-security audit aan
Wacht niet tot uw naam in het nieuws staat.
Onze specialisten van On IT Corp & Gov doorlichten uw omgeving en tonen waar de grootste risico’s zitten, van toegangsbeheer tot back-up.